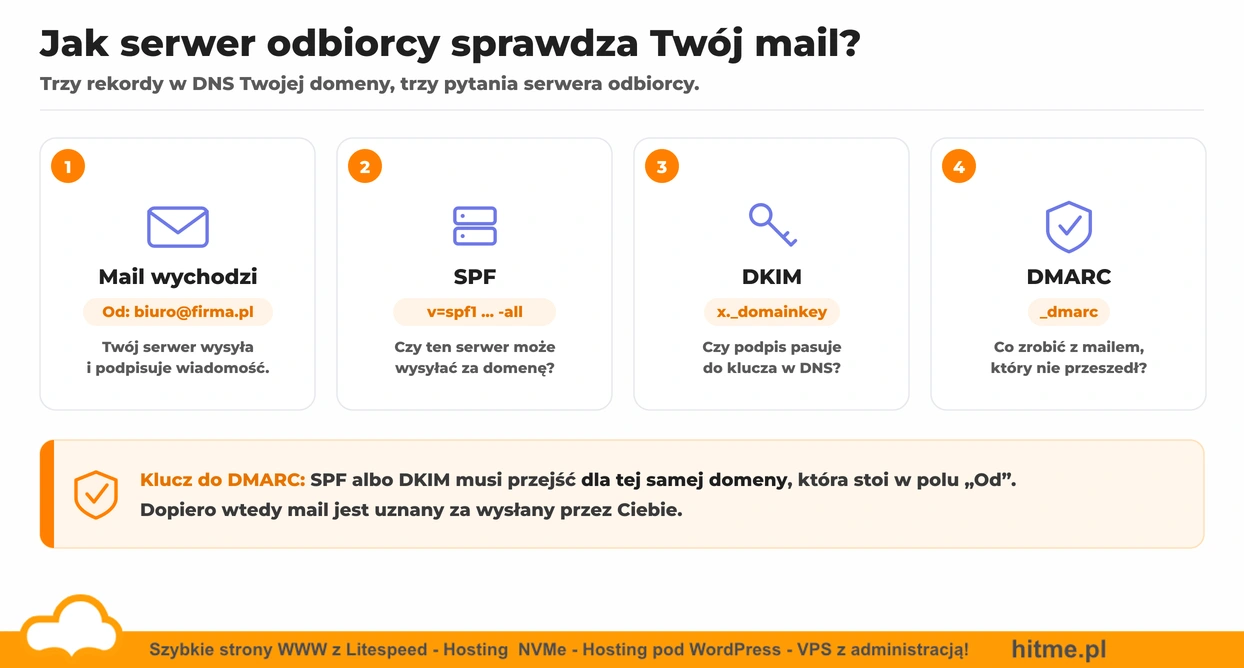
SPF, DKIM i DMARC to trzy mechanizmy uwierzytelniania poczty i ochrony domeny, konfigurowane za pomocą rekordów DNS. SPF mówi, które serwery mogą wysyłać pocztę w imieniu domeny. DKIM dokleja do każdej wiadomości podpis cyfrowy. DMARC łączy oba sprawdzenia i podpowiada serwerowi odbiorcy, co zrobić z mailem, który ich nie przejdzie. Bez tych trzech rekordów Gmail, Outlook i Yahoo coraz częściej odsyłają firmowe maile do spamu albo w ogóle ich nie przyjmują.
Poczta e-mail powstała w czasach, gdy nikt nie zakładał, że ktoś będzie się pod kogoś podszywał. W samym protokole SMTP adres nadawcy można wpisać dowolnie, tak jak dowolny adres zwrotny na kopercie. Właśnie z tej luki korzystają spamerzy i oszuści, którzy wysyłają faktury „od Twojej firmy” albo wezwania do zapłaty „od banku”. SPF, DKIM i DMARC to sposób, żeby serwer odbiorcy mógł taki list sprawdzić, zanim położy go w skrzynce.
Dlaczego SPF, DKIM i DMARC są dziś obowiązkowe w praktyce
Przez lata te rekordy były „dobrą praktyką”. Dziś decydują o tym, czy mail w ogóle dotrze:
- Google i Yahoo wymagają od wszystkich nadawców co najmniej SPF albo DKIM oraz poprawnych rekordów DNS i PTR. Google wymaga SPF, DKIM i DMARC ze zgodnością domeny z polem „Od” przy wysyłce ponad 5000 wiadomości dziennie na prywatne konta Gmail. Yahoo wymaga takiego kompletu od nadawców masowych, ale nie podaje publicznego progu liczbowego. Wymagania te obowiązują od lutego 2024 roku. Maile, które tych wymagań nie spełniają, Gmail może oznaczyć jako spam albo odrzucić z błędem 5.7.26.
- Microsoft (Outlook.com, Hotmail, Live) od 5 maja 2025 roku stawia te same wymagania nadawcom wysyłającym ponad 5000 wiadomości dziennie. Poczta niespełniająca wymagań może być odrzucana przez serwery odbiorcy.
- Mniejsze serwery pocztowe korzystają z tych samych sygnałów w filtrach antyspamowych. Domena bez SPF i DKIM po prostu zbiera gorszą ocenę.
Nawet jeśli wysyłasz kilkadziesiąt maili dziennie, brak tych rekordów obniża reputację domeny i ułatwia podszywanie się pod nią. A za maile wysłane przez oszusta „z Twojego adresu” płaci Twoja marka, nie on. Więcej o tym zjawisku piszemy w artykule Czym jest spoofing i jak się przed nim chronić.
Co to jest SPF?
SPF (Sender Policy Framework) to rekord TXT w DNS domeny z listą serwerów, które mogą wysyłać pocztę w jej imieniu. Gdy przychodzi mail, serwer odbiorcy sprawdza adres IP nadawcy i porównuje go z tą listą. Jeśli IP jest na liście, SPF przechodzi. Jeśli nie, wiadomość jest podejrzana.
Przykładowy rekord SPF wygląda tak:
v=spf1 a mx include:_spf.google.com -all
Co oznaczają poszczególne części:
| Fragment | Znaczenie |
|---|---|
v=spf1 |
początek rekordu SPF, zawsze na pierwszym miejscu |
a |
wysyłać może serwer, na który wskazuje rekord A domeny |
mx |
wysyłać mogą serwery z rekordów MX, czyli serwery poczty domeny |
ip4:1.2.3.4 |
wysyłać może konkretny adres IP |
include:... |
wysyłać mogą serwery zewnętrznej usługi, np. Google Workspace albo narzędzia do newslettera |
-all |
inne serwery nie mają uprawnienia do wysyłki (SPF fail); o odrzuceniu decyduje odbiorca |
~all |
wszystkie inne serwery oznaczyć jako podejrzane (tzw. soft fail) |
Najczęstsze błędy w SPF
- Dwa rekordy SPF w jednej domenie. Domena może mieć tylko jeden rekord zaczynający się od
v=spf1. Gdy dodajesz nową usługę, dopisujesz jejinclude:do istniejącego rekordu, a nie tworzysz drugiego. Dwa takie rekordy powodują błąd SPF (permerror). - Przekroczony limit 10 mechanizmów i modyfikatorów wymagających odpytywania DNS. Limit obejmuje m.in.
include,a,mxiredirect, także zagnieżdżone odwołania. Nie jest to licznik wszystkich fizycznych zapytań DNS; wpisyip4,ip6iallnie zużywają tego limitu. Po jego przekroczeniu SPF zwraca błąd. Usuń z rekordu usługi, z których już nie korzystasz. - Zapomniane źródła wysyłki. Sklep internetowy, system do faktur, CRM, newsletter: każde z nich wysyła maile z Twojej domeny i każde musi się znaleźć w SPF.
+allalbo?allna końcu.+alldaje wynik SPF pass dowolnemu serwerowi.?alloznacza wynik neutralny, czyli brak rozstrzygnięcia o uprawnieniach. To różne wyniki, ale żaden z nich nie stanowi skutecznej polityki wskazującej nieuprawnione źródła.
Na czas wdrożenia często wybiera się ~all, ale nie gwarantuje to dostarczenia wiadomości. Wynik softfail nadal nie jest SPF pass; jeśli zabraknie także poprawnego DKIM zgodnego z domeną nadawcy, wiadomość może nie przejść DMARC. O końcowym losie maila decyduje polityka odbiorcy.
Co to jest DKIM?
DKIM (DomainKeys Identified Mail) to podpis cyfrowy dodawany do każdego wysyłanego maila. Serwer nadawcy podpisuje wiadomość kluczem prywatnym, a klucz publiczny do sprawdzenia podpisu leży w DNS domeny. Serwer odbiorcy pobiera ten klucz i sprawdza dwie rzeczy: czy mail naprawdę wyszedł z serwera, który ma klucz domeny, i czy nikt nie zmienił treści po drodze.
Rekord DKIM to również rekord TXT, ale pod specjalną nazwą:
x._domainkey.twojadomena.pl TXT "v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA..."
xto selektor, czyli nazwa klucza. Jedna domena może mieć wiele kluczy DKIM, po jednym dla każdego systemu, który wysyła z niej pocztę: serwera hostingowego, Google Workspace (selektorgoogle), narzędzia do newsletterów. Dzięki selektorom się nie gryzą.p=to klucz publiczny. Nie przepisuje się go ręcznie, tylko kopiuje w całości z panelu, który go wygenerował.
Najważniejsza zasada: DKIM włączasz tam, skąd faktycznie wychodzą maile. Jeśli pocztę obsługuje Google Workspace, klucz generujesz w panelu Google, a w DNS domeny tylko dodajesz rekord. Podpis z serwera, który Twoich maili nie wysyła, na nic się nie przyda.
Co to jest DMARC?
DMARC (Domain-based Message Authentication, Reporting and Conformance) to rekord TXT, w którym właściciel domeny mówi serwerom odbiorców, co zrobić z mailem, który nie przeszedł weryfikacji, i dokąd wysyłać raporty. Sam niczego nie filtruje. To instrukcja, którą duże serwery pocztowe respektują.
DMARC robi coś, czego SPF i DKIM osobno nie potrafią: sprawdza zgodność z adresem, który widzi odbiorca. SPF weryfikuje adres techniczny z „koperty” wiadomości, a DKIM domenę z podpisu. Oszust może mieć poprawny SPF i DKIM dla własnej domeny i jednocześnie wpisać w polu „Od” Twoją. DMARC wymaga, żeby przynajmniej jeden z tych mechanizmów przeszedł w zgodności z domeną w polu „Od”. Taka zgodność nazywa się alignment. W trybie ścisłym domeny muszą być identyczne, a w trybie łagodnym mogą należeć do tej samej domeny organizacyjnej. Wynik DMARC pass potwierdza zgodność domeny, a nie tożsamość osoby piszącej mail.
Rekord DMARC dodaje się pod nazwą _dmarc:
_dmarc.twojadomena.pl TXT "v=DMARC1; p=none; rua=mailto:[email protected]"
| Znacznik | Znaczenie |
|---|---|
v=DMARC1 |
początek rekordu DMARC |
p=none |
tylko obserwuj, nic nie blokuj |
p=quarantine |
maile, które nie przejdą weryfikacji, kieruj do spamu |
p=reject |
maile, które nie przejdą weryfikacji, odrzucaj |
rua=mailto:... |
adres na raporty zbiorcze (raz dziennie od dużych serwerów pocztowych) |
pct=25 |
stosuj politykę tylko do części maili, np. 25%, przydatne przy przechodzeniu na ostrzejszą politykę |
sp= |
osobna polityka dla subdomen |
Raporty rua przychodzą jako pliki XML i bez narzędzia trudno je czytać. Do małej firmy wystarczy darmowy analizator raportów DMARC: wgrywasz plik albo ustawiasz adres usługi w rua i widzisz, które serwery wysyłają pocztę z Twojej domeny i czy przechodzą weryfikację.
SPF, DKIM i DMARC: czym się różnią
| SPF | DKIM | DMARC | |
|---|---|---|---|
| Co sprawdza | czy serwer może wysyłać pocztę domeny | czy mail jest podpisany kluczem domeny i nie został zmieniony | czy SPF lub DKIM przeszedł dla domeny z pola „Od” |
| Gdzie jest rekord | TXT w samej domenie | TXT pod selektor._domainkey |
TXT pod _dmarc |
| Co daje sam w sobie | ogranicza listę serwerów | dowód autentyczności treści | politykę dla odbiorcy i raporty |
| Słaby punkt | przestaje działać przy przekazywaniu poczty dalej | wymaga podpisu w każdym systemie, który wysyła | bez SPF i DKIM nie ma czego sprawdzać |
Te trzy rekordy nie konkurują ze sobą, tylko się uzupełniają. Sam SPF psuje się przy przekierowaniach poczty, sam DKIM nie powie odbiorcy, co zrobić z nieudanym podpisem, a sam DMARC bez SPF i DKIM nie ma podstawy do decyzji.
Jak ustawić SPF, DKIM i DMARC krok po kroku
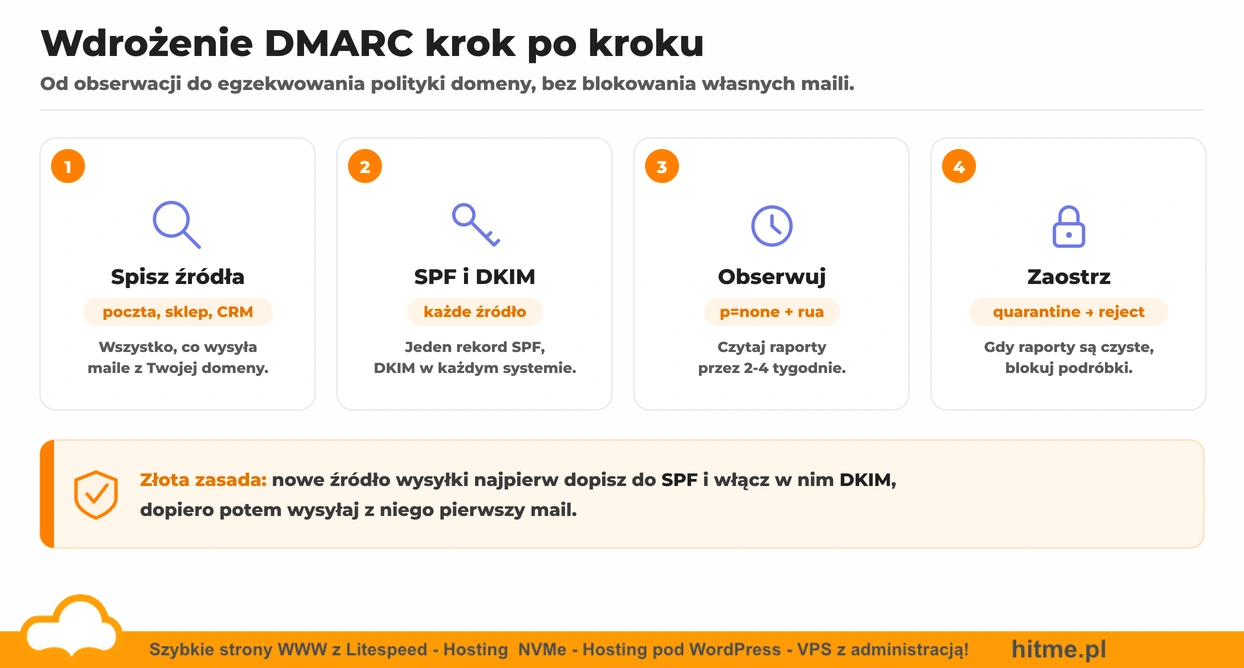
Kolejność ma znaczenie. Jeśli zaczniesz od ostrej polityki DMARC, możesz zablokować własne maile z systemu, o którym zapomniałeś.
- Spisz wszystkie źródła wysyłki. Skrzynki pocztowe, formularze na stronie, sklep, faktury, CRM, newsletter. Każde z nich wysyła maile z Twojej domeny.
- Ustaw SPF. Jeden rekord TXT, w którym są wszystkie źródła z listy, zakończony
~all. - Włącz DKIM w każdym źródle. W panelu hostingu, w Google Workspace czy Microsoft 365 i w narzędziu do newsletterów. Każde wygeneruje swój rekord z własnym selektorem.
- Dodaj DMARC w trybie obserwacji:
v=DMARC1; p=none; rua=mailto:.... Nic się jeszcze nie blokuje, a Ty zaczynasz dostawać raporty. - Czytaj raporty przez 2-4 tygodnie. Jeśli widzisz własny system, który nie przechodzi SPF ani DKIM, dopisz go do SPF albo włącz w nim DKIM.
- Zaostrz politykę: najpierw
p=quarantine(możesz zacząć odpct=25), a gdy raporty są czyste,p=reject.
Po każdej zmianie odczekaj chwilę na propagację DNS, zwykle kilka minut, czasem dłużej. Potem sprawdź domenę w naszym teście SPF, DKIM i DMARC. Narzędzie odczyta wszystkie trzy rekordy i pokaże, czego brakuje. Pełną wysyłkę, razem z treścią maila i nagłówkami, przetestujesz tak, jak opisujemy w poradniku Jak sprawdzić, czy serwer dobrze wysyła pocztę.
Reverse DNS: czwarty rekord, o którym mało kto pamięta
SPF, DKIM i DMARC dotyczą domeny, a reverse DNS (rekord PTR) dotyczy adresu IP serwera, który wysyła pocztę. Zwykły DNS tłumaczy nazwę na adres IP, a odwrotny działa w drugą stronę: z adresu IP odczytuje nazwę serwera. Serwery pocztowe sprawdzają, czy IP nadawcy ma rekord PTR i czy wskazana w nim nazwa wraca do tego samego IP. Brak PTR albo nazwa typu ip-1-2-3-4.dostawca.net to dla filtrów sygnał, że pocztę wysyła przypadkowa maszyna, a nie porządnie skonfigurowany serwer.
Rekordu PTR nie ustawisz w DNS swojej domeny. Ustawia go właściciel adresu IP, czyli dostawca serwera. Ma to znaczenie przede wszystkim wtedy, gdy wysyłasz pocztę z własnego VPS-a albo serwera dedykowanego. Na hostingu współdzielonym zajmuje się tym firma hostingowa.
Gdy IP, z którego wysyłasz, mimo poprawnych rekordów trafi na listę spamerów, pomoże artykuł Co to są czarne listy maili i jak działają.
SPF, DKIM i DMARC w HitMe.pl
Jak to wygląda u nas, zależy od usługi:
- Hosting WWW. Każda domena dodana do hostingu od razu dostaje rekord SPF z naszymi serwerami pocztowymi (zakończony
-all) oraz rekord DMARC z polityką kwarantanny (p=quarantine). Adresy IP, z których wysyłamy pocztę, mają poprawne rekordy PTR. Do zrobienia zostaje Ci jedno kliknięcie: DKIM włączasz w panelu DirectAdmin, w którym zarządzasz skrzynkami pocztowymi, w sekcji Konta e-mail, przyciskiem Włącz DKIM. Panel sam wygeneruje klucz i dopisze rekord do DNS. Cały proces pokazujemy na filmie w instrukcji jak ustawić rekord DKIM. - Hosting dedykowany i VPS z administracją. Na własnym serwerze z panelem DirectAdmin DKIM włączasz tym samym przyciskiem, a DMARC dodajesz lub zmieniasz w Zarządzaniu DNS, gdzie panel ma do tego kreator. Instrukcja z filmem: jak ustawić rekord DMARC. Rekord PTR dla adresu IP serwera ustawiamy automatycznie.
- VPS bez administracji. Pocztę i rekordy domeny konfigurujesz sam, a rekord PTR dla adresu IP serwera zmieniasz w panelu VPS, w zakładce Network. Najpierw dodaj w DNS domeny rekord A, który wskazuje na ten adres IP, i odczekaj kilka godzin, a dopiero potem ustaw PTR. Instrukcja: personalizacja revDNS (PTR).
- Google Workspace albo Microsoft 365 z domeną u nas. DKIM generujesz w panelu Google lub Microsoftu, a u nas tylko dodajesz rekord TXT. Do SPF dopisujesz
include:dostawcy, nie tworzysz drugiego rekordu.
Dwie rzeczy warto zrobić od razu, jeśli Twoja domena jest u nas:
- Dodaj do DMARC adres na raporty. Domyślny rekord chroni domenę, ale nie wysyła raportów. Edytuj istniejący wpis
_dmarci dopiszrua=mailto:z adresem, na który mają przychodzić. Nie dodawaj drugiego rekordu_dmarc, bo przy dwóch serwery odbiorców ignorują oba. - Zanim podłączysz nowe źródło wysyłki, dopisz je do SPF i włącz w nim DKIM. Ponieważ domena ma już politykę kwarantanny, maile z newslettera czy systemu fakturowego, którego nie ma w SPF i który nie podpisuje się Twoją domeną, trafią u odbiorców do spamu. W takim przypadku kroki 1-3 z listy wyżej robisz przed wysłaniem pierwszego maila, a nie po.
Niezależnie od usługi, w każdej chwili możesz przejrzeć rekordy swojej domeny w naszym narzędziu. Działa dla każdej domeny, także takiej, której nie masz u nas.
Najczęstsze pytania o SPF, DKIM i DMARC
Czy DMARC jest obowiązkowy?
Poczta technicznie może działać bez DMARC, ale wymagania zależą od operatora odbiorcy i skali wysyłki. Google, Yahoo i Microsoft wymagają go jednak od nadawców wysyłających duże ilości maili, a pozostałym domenom jego brak obniża ocenę w filtrach antyspamowych. W praktyce każda firmowa domena, z której wychodzą maile, powinna go mieć.
Czy wystarczy sam SPF?
Nie. SPF nie chroni pola „Od”, które widzi odbiorca, i przestaje działać, gdy ktoś przekaże Twój mail dalej. SPF, DKIM i DMARC razem ograniczają podszywanie się pod domenę i pomagają spełnić wymagania operatorów poczty. Nie gwarantują ochrony przed każdym phishingiem ani dostarczenia każdej wiadomości.
Ile rekordów SPF może mieć domena?
Jeden. Kolejne usługi dopisujesz do istniejącego rekordu przez include:. Dwa rekordy v=spf1 w tej samej domenie powodują błąd i SPF przestaje działać.
Jaki selektor DKIM ma moja domena?
To zależy od systemu, który wysyła pocztę. Na serwerach z panelem DirectAdmin selektor to zwykle x, Google Workspace używa google, a narzędzia do newsletterów nadają własne nazwy. Selektor znajdziesz w nagłówkach wysłanego maila, w polu DKIM-Signature, przy znaczniku s=.
Czy DMARC chroni moją skrzynkę przed spamem?
Nie bezpośrednio. Rekord DMARC chroni Twoją domenę przed podszywaniem się, czyli sprawia, że maile udające Ciebie trafiają u innych do spamu albo są odrzucane. Twoją skrzynkę przed spamem z zewnątrz chronią filtry serwera pocztowego, które same korzystają z SPF, DKIM i DMARC nadawców.
Ile czasu trwa wdrożenie SPF, DKIM i DMARC?
Dodanie rekordów to kilka minut, a ich widoczność w DNS zwykle też kilka minut. Bezpieczne przejście DMARC z p=none na p=reject warto rozłożyć na kilka tygodni, żeby raporty pokazały wszystkie źródła wysyłki, zanim zaczniesz blokować.
 Zobacz także


