Podsumowanie
- AI podłączysz do WordPressa bez klucza API. Wystarczy subskrypcja Claude albo ChatGPT, którą pewnie już płacisz.
- Całe „połączenie” to jedno hasło aplikacji z profilu WordPressa. Zapisujesz je w pliku z Notatnika, a agentowi wskazujesz ścieżkę do pliku.
- Test połączenia i całą robotę zlecasz agentowi. Ty nie wpisujesz żadnych komend.
- Cztery zdania, które mówisz agentowi, żeby nie rozwalił Ci gotowych wpisów.
- Błąd 401 ma cztery przyczyny i jeden komunikat. MCP? Policzyłem na żywej instalacji: na razie nie potrzebujesz.
„Jak połączyć AI z WordPressem” brzmi jak pytanie o wtyczkę. Nie jest. Cokolwiek podpinasz, Claude, ChatGPT, n8n czy własny skrypt, po stronie WordPressa zawsze stoi to samo: hasło aplikacji z rdzenia. Kto to ogarnia, ma integrację w pięć minut. Kto nie, walczy z błędem 401, który nic nie mówi. Ten poradnik jest dla osób nietechnicznych, bez gimnastyki w terminalu.
Najpierw ustal, w którą stronę ma płynąć rozmowa
Są dwa różne scenariusze i wymagają zupełnie różnych rzeczy. Mylenie ich to najczęstsza przyczyna zmarnowanego popołudnia.
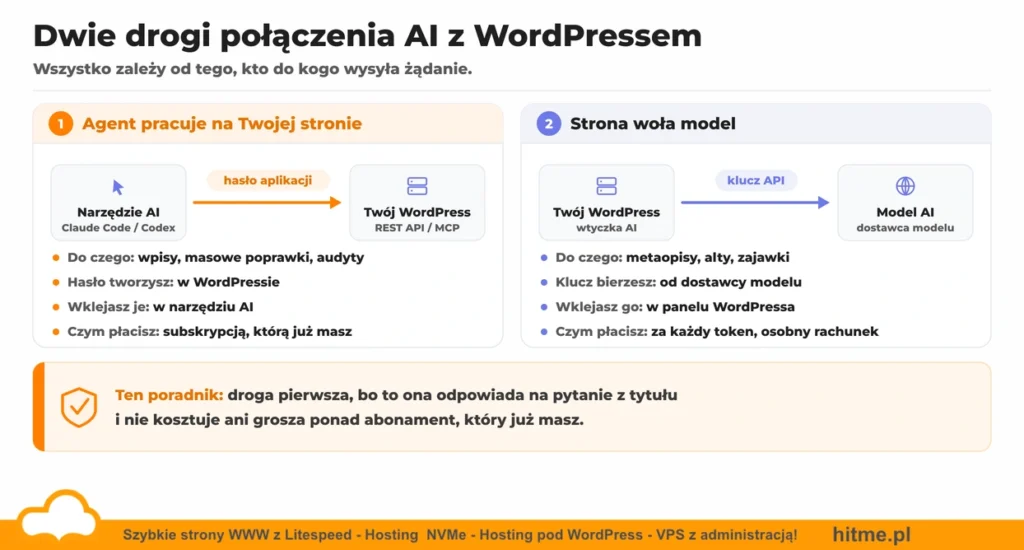
Jedno pytanie: kto wysyła żądanie. Jeśli narzędzie AI puka do Twojej strony, potrzebujesz hasła aplikacji z WordPressa. Jeśli Twoja strona woła model, potrzebujesz klucza API od OpenAI albo Anthropic i wklejasz go w panelu.
Ten poradnik jest o pierwszej drodze. Nic nie kosztuje ponad abonament i przeszedłem ją od początku do końca. Drugą opisuję krótko na końcu.
Subskrypcja to nie klucz API
Powszechne nieporozumienie: Claude Pro, Claude Max ani ChatGPT Plus nie dają klucza API. To osobne produkty i osobne rachunki. Subskrypcja kupuje czat i narzędzia typu Claude Code. API to usługa rozliczana za tokeny. Nie ma przełącznika z jednego na drugie.
W praktyce: kiedy agent pracuje na Twojej stronie, model chodzi po stronie narzędzia, które już opłacasz. Do WordPressa leci tylko hasło aplikacji. Zero dodatkowych kosztów. Jedyny haczyk: agent przelatujący sto wpisów zje kawał limitu Twojej subskrypcji. Przy pojedynczych zadaniach tego nie zauważysz.
Czego potrzebujesz, zanim zaczniesz
Zanim zaczniesz cokolwiek konfigurować, powiem wprost, bo większość poradników to przemilcza. Potrzebne są trzy rzeczy:
- WordPress na HTTPS i dostęp do panelu z uprawnieniami do dodania użytkownika i utworzenia hasła aplikacji.
- Subskrypcja, którą pewnie już masz: Claude Pro lub Max albo ChatGPT Plus.
- Agent, czyli narzędzie, które umie wyjść z czatu do Twojej strony.
Trzeci punkt to haczyk, na którym odbija się najwięcej osób. Samo okno czatu w przeglądarce nie sięgnie do Twojego WordPressa. Potrzebujesz agenta, który w Twoim imieniu wysyła żądania. Sprawdziłem dwa, oba to osobne programy instalowane obok subskrypcji:
| Narzędzie | Subskrypcja |
|---|---|
| Claude Code | Claude Pro lub wyżej |
| Codex | ChatGPT Plus lub wyżej |
Instalujesz raz, logujesz swoim kontem i gadasz z nimi w terminalu jak w czacie. Tyle że mogą działać na plikach i w sieci. Jeśli nigdy nie odpalałeś terminala, to jedyna nowość w tym poradniku i sprowadza się do wklejania zdań.
Inni klienci AI z obsługą własnych serwerów MCP zadziałają na tym samym haśle aplikacji. Nie testowałem ich, więc nie obiecuję.
Hasło aplikacji, czyli całe połączenie
Hasło aplikacji to osobne poświadczenie, które WordPress generuje dla konkretnego programu. W rdzeniu od wersji 5.6, zero wtyczek. Trzy fakty:
- Nie loguje do panelu. W formularzu logowania nie zadziała i o to chodzi.
- Osobne dla każdej aplikacji. Unieważnisz jedno, reszta działa.
- Wymaga HTTPS. Bez certyfikatu sekcja się nie pokaże.
Krok 1: załóż użytkownika dla agenta
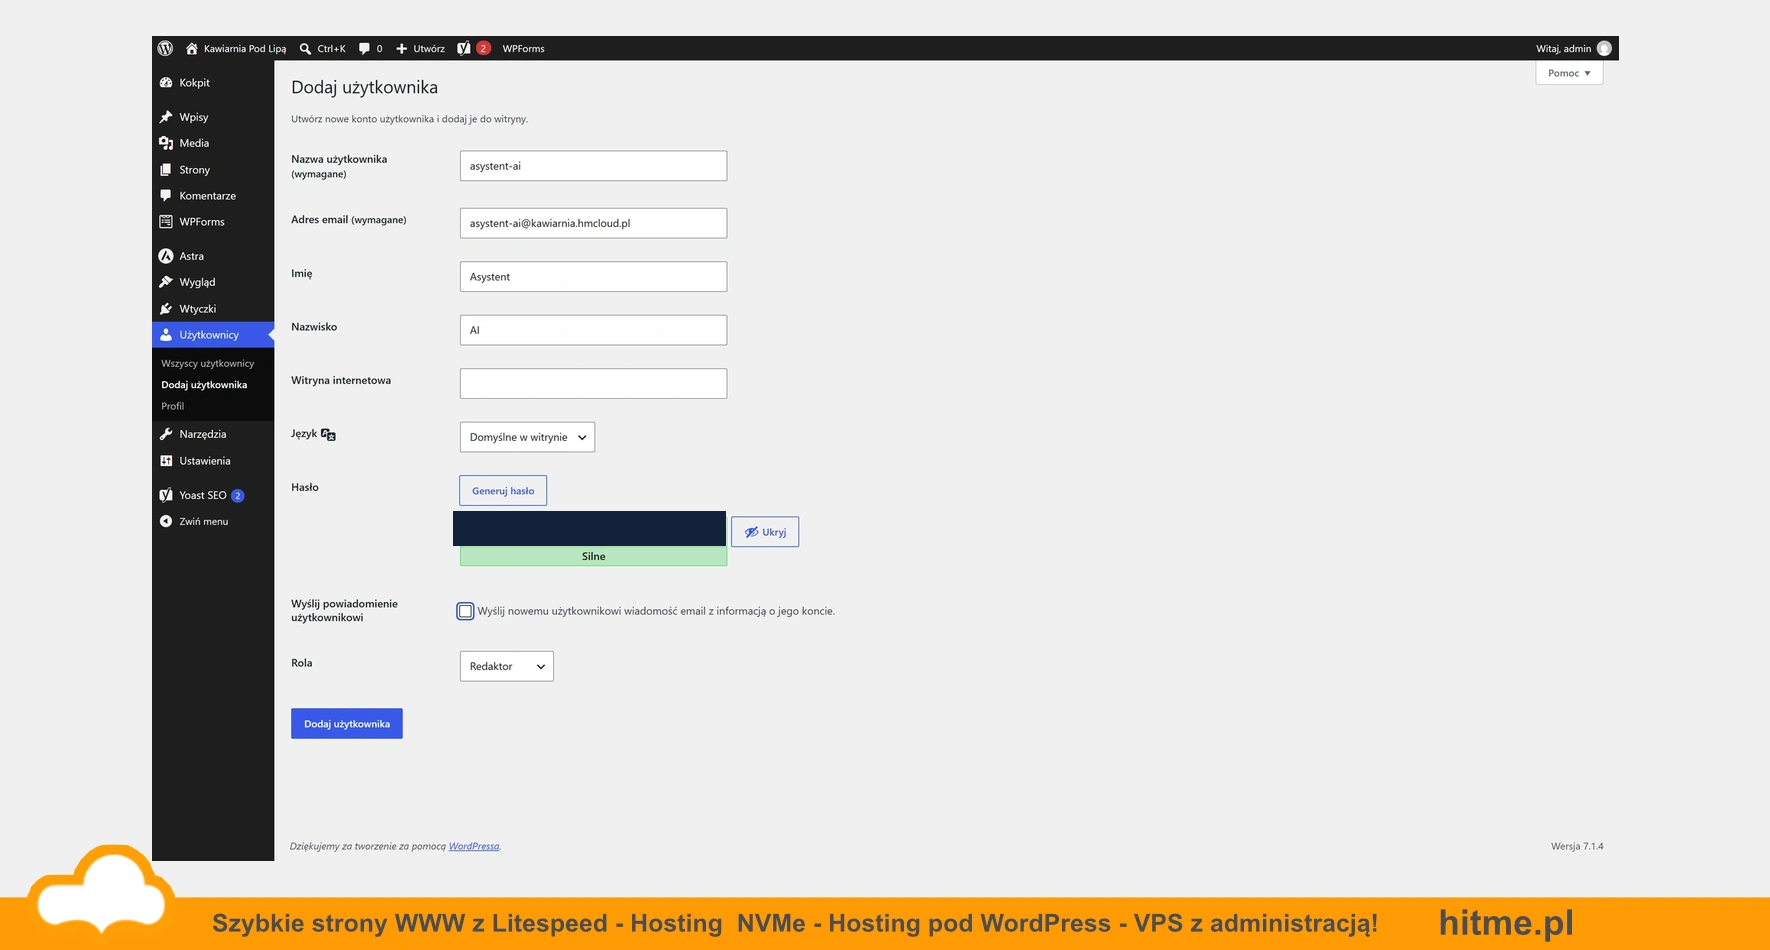
Agent nie powinien chodzić po stronie na Twoim koncie. Wchodzisz w Użytkownicy, Dodaj użytkownika, wpisujesz nazwę, po której poznasz, że to konto programu (u mnie asystent-ai), i adres e-mail. Najważniejsze pole to Rola: ustaw Redaktor, nie Administrator. Redaktor napisze i poprawi wpisy, ale nie dotknie wtyczek, motywów ani użytkowników. Hasła do konta nie musisz nigdzie zapisywać, agent i tak go nie użyje.
Krok 2: utwórz hasło aplikacji
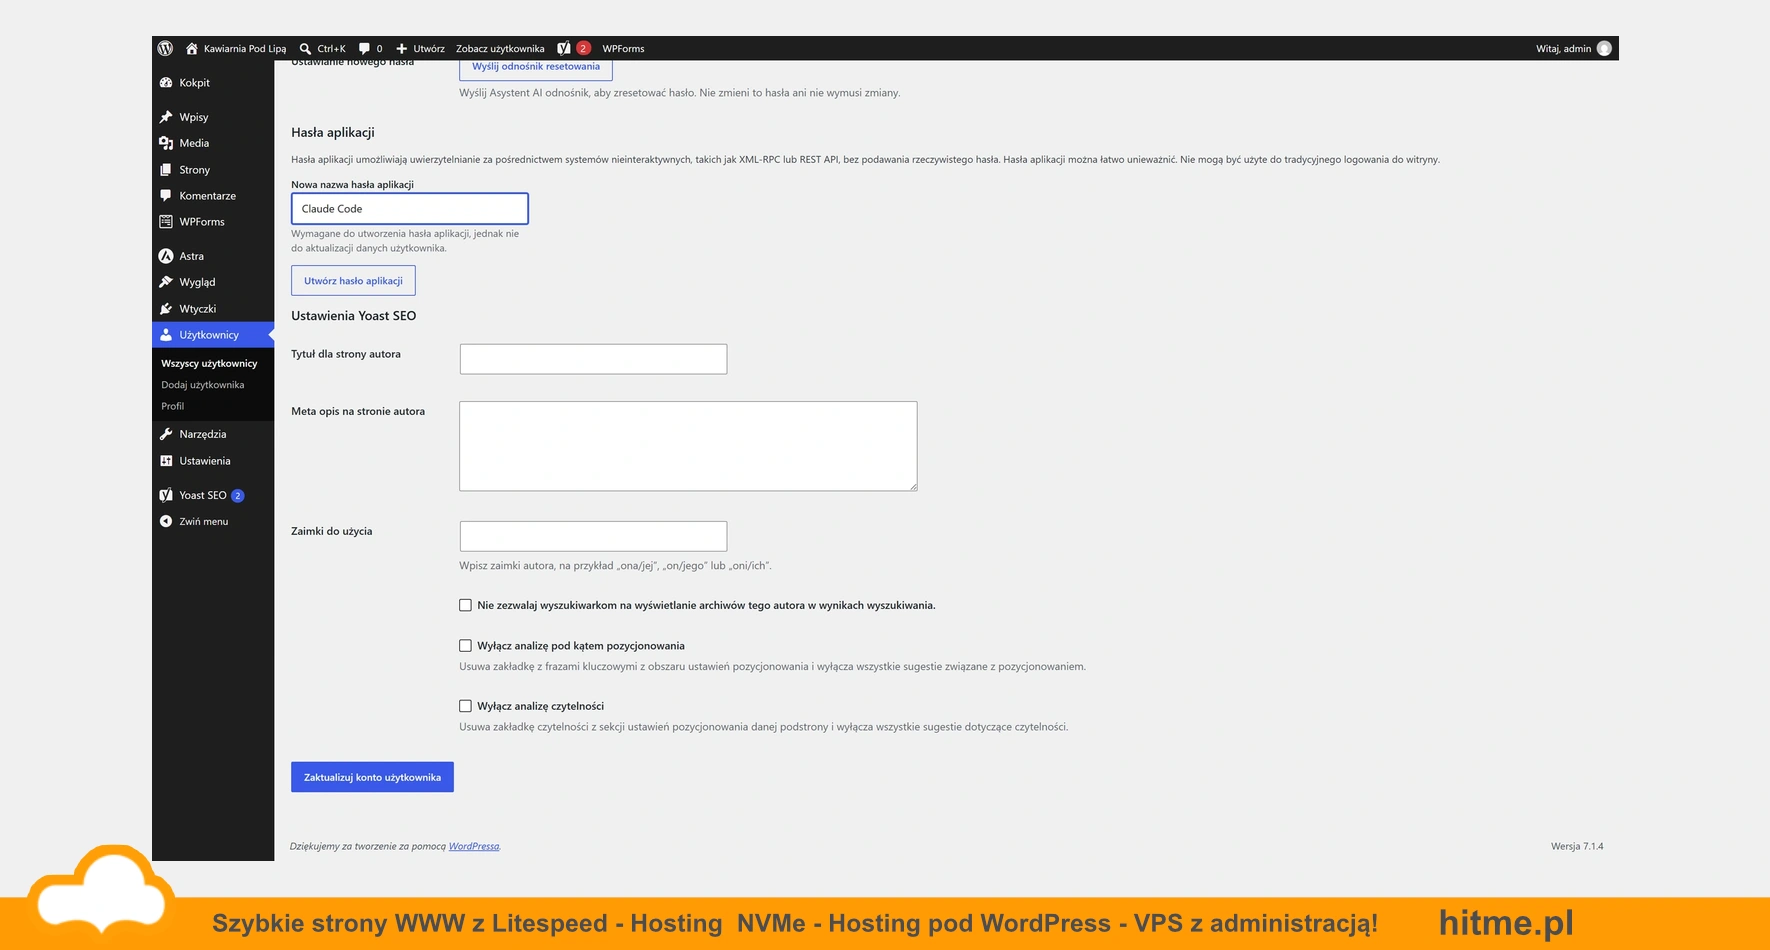
W Użytkownicy, Wszyscy użytkownicy otwierasz profil nowego konta i zjeżdżasz na sam dół do Hasła aplikacji. Wpisujesz nazwę programu, który będzie się nim posługiwał, na przykład Claude Code. To tylko etykieta, ale za pół roku sobie podziękujesz.
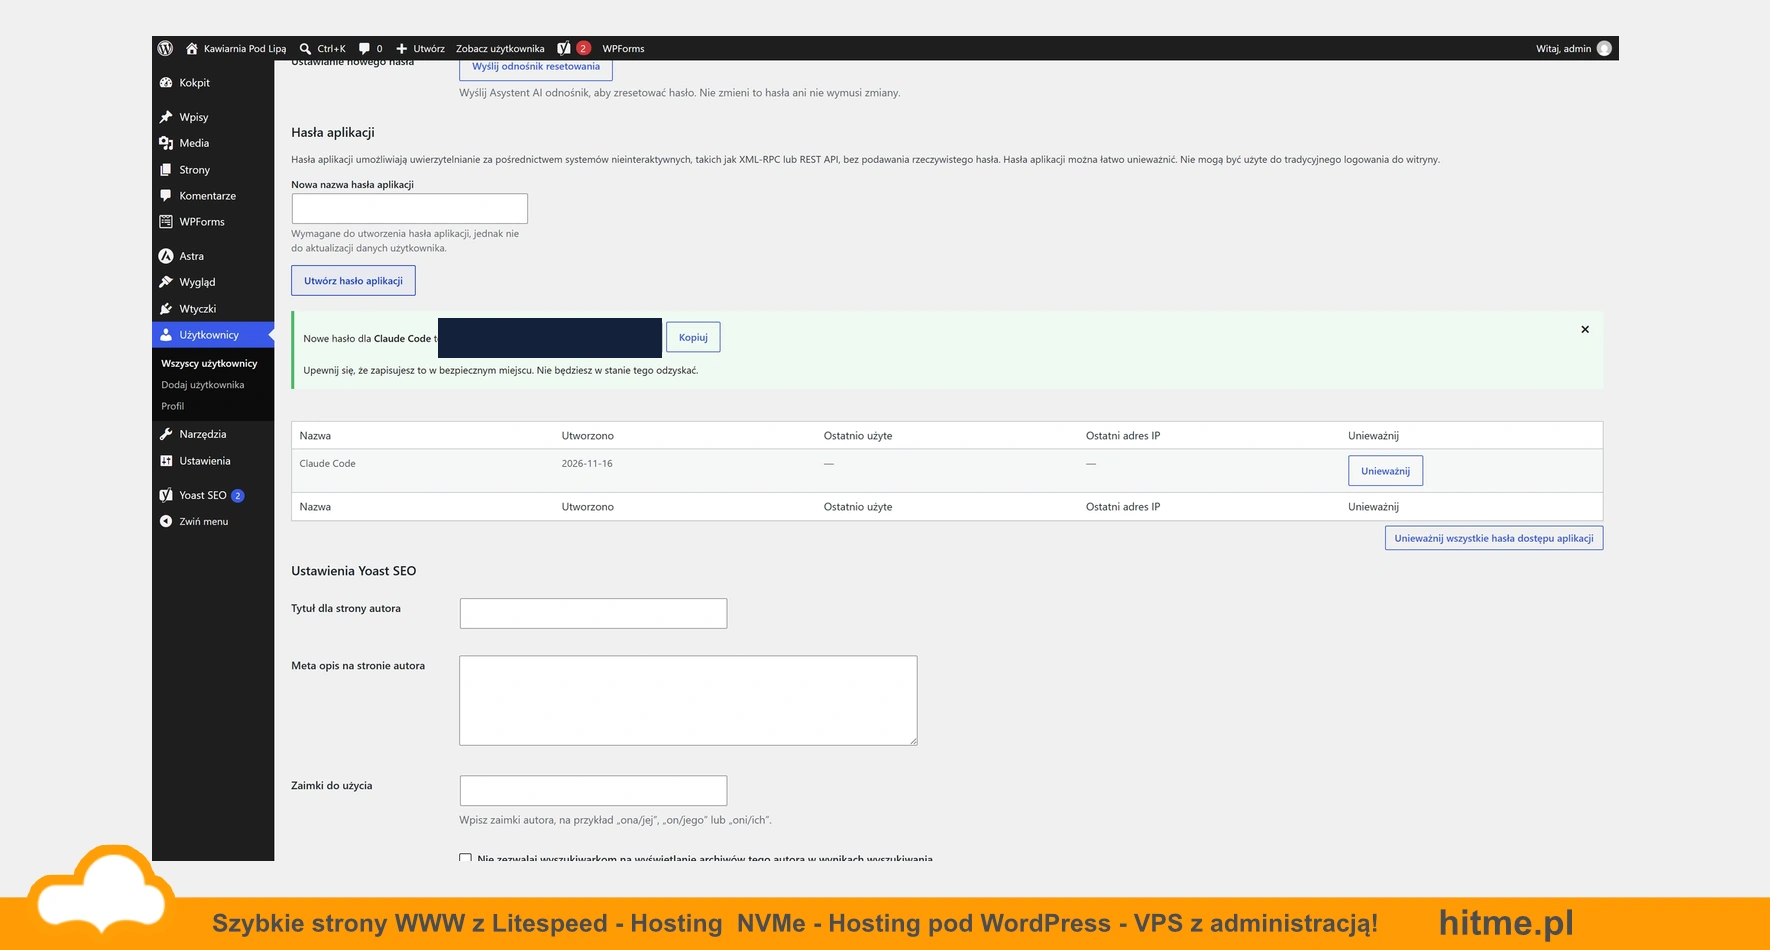
Klikasz Utwórz hasło aplikacji i WordPress pokazuje hasło: sześć grup po cztery znaki. Widzisz je raz. Od razu klikasz Kopiuj. Zgubisz je? Nic się nie stało: unieważniasz wpis i tworzysz nowe.
Krok 3: zapisz dane w pliku
Otwierasz Notatnik i wpisujesz trzy linie: adres strony, login i hasło aplikacji. Hasło wklejasz w cudzysłowie, razem ze spacjami:
WP_URL=https://twojadomena.pl
WP_USER=asystent-ai
WP_PASS="xxxx xxxx xxxx xxxx xxxx xxxx"
Do połączenia wystarczą dwie rzeczy: login i hasło aplikacji (adres strony mówi agentowi tylko, dokąd ma się łączyć). Nazwa, którą nadałeś hasłu w kroku 2, to tylko etykieta na liście w profilu, a hasła do kokpitu agent w ogóle nie dostaje. Zwykłe hasło konta w tym miejscu i tak by nie zadziałało, WordPress przyjmuje tu wyłącznie hasło aplikacji.
Zapisujesz plik pod nazwą z końcówką .env, na przykład moja-strona.env. W oknie zapisu w polu Zapisz jako typ wybierz Wszystkie pliki, inaczej Notatnik dopisze na końcu .txt. Na Macu zrobisz to samo w TextEdit, po przełączeniu na zwykły tekst (Format, Utwórz zwykły tekst).
Plik trzymaj poza folderem projektu, na przykład w osobnym folderze sekrety w swoim katalogu domowym.
Plik .env przechowuje dane zwykłym tekstem. Trzymanie go poza projektem ogranicza ryzyko przypadkowego dodania do repozytorium lub paczki. Ustaw dostęp tylko dla swojego konta. Agent albo uruchomione przez niego narzędzie nadal może odczytać plik, jeśli ma do niego dostęp. W razie wycieku unieważnij hasło aplikacji w profilu i zapisz w pliku nowe.
Krok 4: wskaż plik agentowi i sprawdź połączenie
Odpalasz Claude Code albo Codex i piszesz normalnie, po polsku:
Dane do mojego WordPressa są w ~/sekrety/moja-strona.env. Odczytaj trzy wartości w powłoce. Użyj ich tylko do żądania HTTPS na adres WP_URL. Nie wypisuj zawartości pliku ani nie włączaj diagnostyki żądania. Sprawdź, czy połączenie działa: odpytaj /wp-json/wp/v2/users/me i powiedz, co wróciło.
Znak ~ oznacza Twój katalog domowy. W Windowsie możesz podać pełną ścieżkę, na przykład C:\Users\Twoja-nazwa\sekrety\moja-strona.env. Wskazanie pliku oszczędza wklejania hasła do rozmowy. Poproś agenta, by przekazał hasło wyłącznie do żądania HTTPS oraz pominął wypisywanie danych i tryby diagnostyczne, takie jak curl -v i --trace. Polecenia i logi mogą ujawnić dane, więc sama prośba nie stanowi gwarancji.
Agent może potrzebować zgody na dostęp do pliku poza projektem lub na połączenie sieciowe. Przykład niżej pokazuje wykonanie w Bashu (np. w Linuksie, macOS albo WSL). source wykonuje zawartość pliku jak kod, więc używaj go wyłącznie z własnym plikiem zawierającym te trzy linie. W PowerShell poproś agenta o odczytanie wartości jako danych lub uruchomienie polecenia w Bashu.
source "$HOME/sekrety/moja-strona.env" &&
  curl -q --user "$WP_USER:$WP_PASS" "$WP_URL/wp-json/wp/v2/users/me"
Jeśli wraca JSON z id i nazwą użytkownika, połączenie działa:
{"id":2,"name":"Asystent AI","link":"https://twojadomena.pl/author/asystent-ai/", ...}
Jeśli wraca to, idziesz do następnej sekcji:
{"code":"rest_not_logged_in","message":"Aktualnie nikt nie jest zalogowany.","data":{"status":401}}
Błąd 401 znaczy cztery różne rzeczy
Tu większość ludzi odpada i moim zdaniem wina leży po stronie WordPressa. rest_not_logged_in wygląda identycznie bez względu na przyczynę. Trzeba wykluczać po kolei.
Najpierw sprawdź, czy w ogóle widzisz sekcję Hasła aplikacji w profilu. Jeśli jej nie ma, hasła aplikacji są wyłączone i żadne testy nie mają sensu. Powody są dwa: brak HTTPS albo wtyczka, która wyłączyła je filtrem wp_is_application_passwords_available. Robią tak niektóre wtyczki bezpieczeństwa, czasem w ramach domyślnej konfiguracji.
Jeśli sekcja jest, to pozostałe:
- REST API zablokowane przez wtyczkę bezpieczeństwa? Inny objaw: wraca
rest_forbidden. All In One WP Security i Wordfence potrafią odciąć REST dla programów spoza panelu. W AIOS trasawpmusi być na białej liście. Wtyczki czyste, a objaw zostaje? Pytaj hostingodawcę o zaporę przed stroną. - Hasło aplikacji czy hasło do konta? Banał, a najczęstszy błąd. Sam się złapałem: w jednym z naszych narzędzi tygodniami siedziało zwykłe hasło użytkownika i zwracało ciche 401. Hasło aplikacji to sześć grup po cztery znaki, bez znaków specjalnych.
- Hasło jeszcze istnieje? Zerknij na listę w profilu. Nie ma wpisu, którego używasz? Zostało unieważnione. Generujesz nowe.
- Serwer zjada hasło po drodze? Niektóre konfiguracje PHP gubią nagłówek z poświadczeniami, zanim dojdzie do WordPressa. Objaw: żądanie z celowo błędnym hasłem wraca dokładnie tak samo jak żądanie bez hasła. Poproś agenta, żeby porównał obie odpowiedzi. Identyczne? To nie Twoje hasło, to serwer. Zgłoś hostingodawcy.
Co realnie zrobisz, kiedy połączenie działa
Od tej chwili agent ma dostęp do REST API WordPressa z uprawnieniami osobnego konta Redaktora. I o to chodzi: tędy AI pisze i poprawia treść na Twojej stronie. Bez wtyczek.
Dalej nic nie wpisujesz. Mówisz:
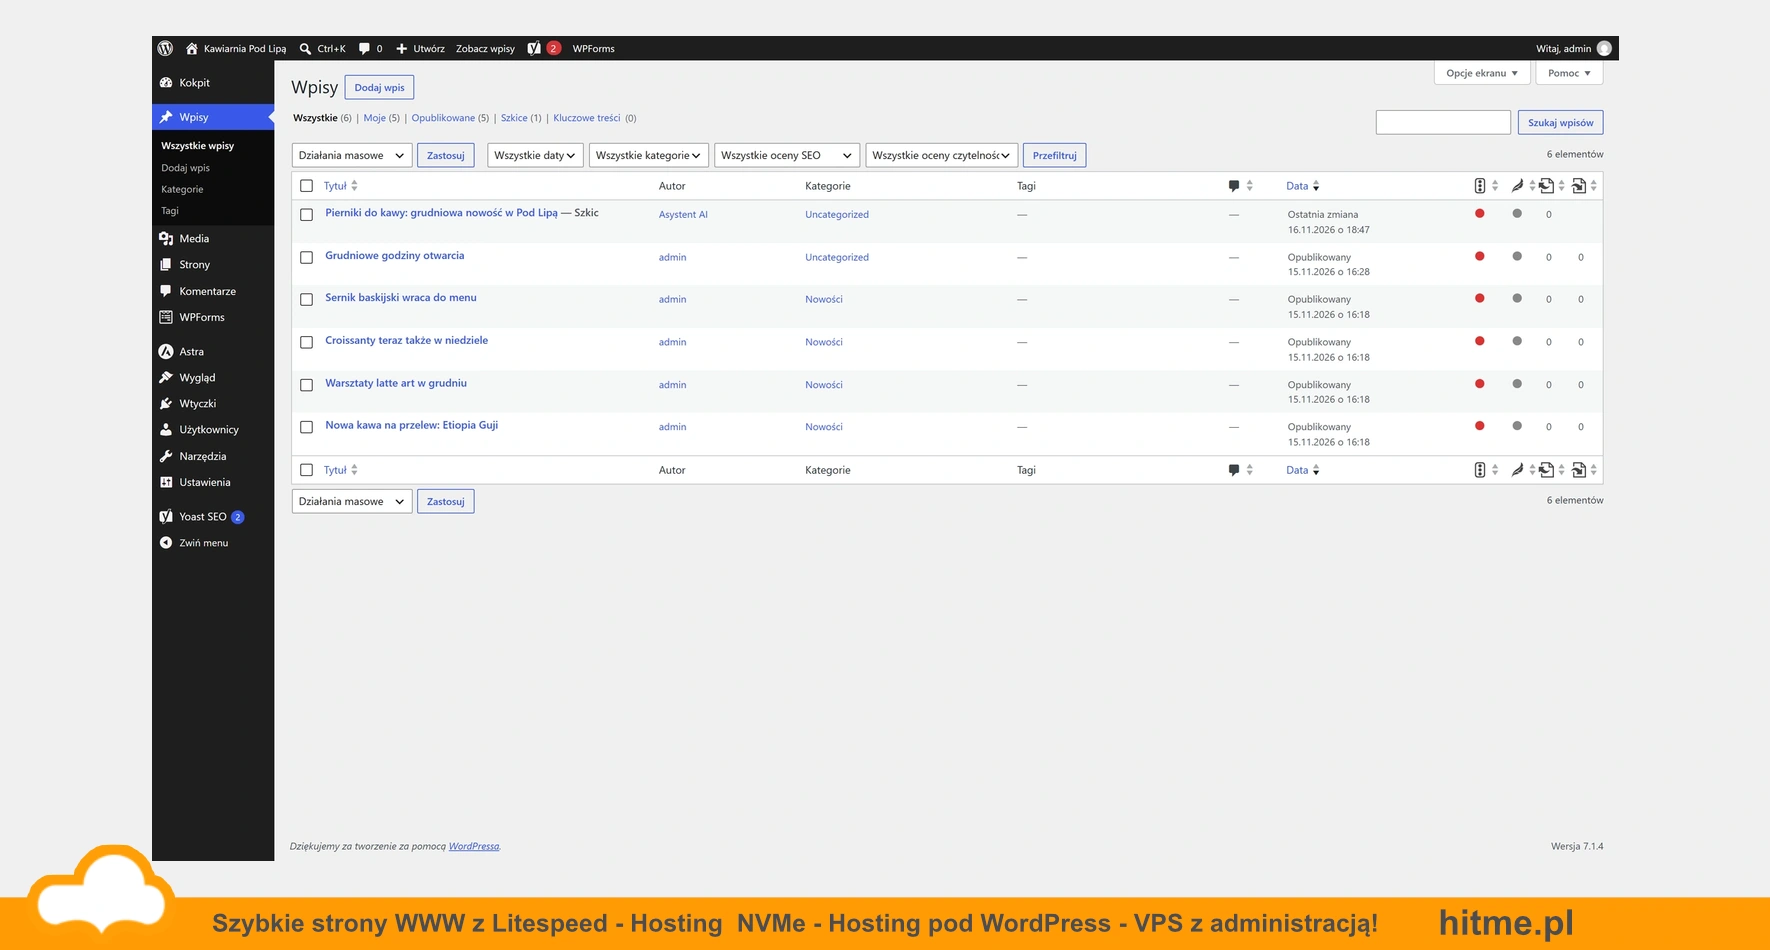
Dane do mojego WordPressa są w ~/sekrety/moja-strona.env. Odczytaj je w powłoce i nie pokazuj zawartości. Napisz wpis o wyborze płytek do łazienki i zapisz jako szkic.I w kokpicie pojawia się nowy szkic, a jako autor widnieje konto agenta. Od razu widać, kto napisał wpis. Przy poprawce wskaż konkretny wpis i zakres zmiany.
Cztery zdania, które musisz agentowi powiedzieć
To zdania do wypowiedzenia, nie komendy do wpisania.
- „Nowe wpisy zawsze jako szkic.” Agent potrafi opublikować od ręki i zrobi to, jeśli nie powiesz inaczej. Dopóki nie ufasz procesowi, „wrzuć jako szkic” leci w każdym poleceniu.
- Poprawka opublikowanego wpisu jest publiczna natychmiast. Reguła o szkicach chroni tylko nowe treści. Wpis, który wisi na stronie, po edycji dalej wisi, tylko w nowej wersji. Widzi każdy.
- „Czytaj treść w trybie edycji, context=edit, i odsyłaj całe pole content.” Jedyna czysto techniczna pułapka i zarazem najdroższa. WordPress trzyma wpis z ukrytymi znacznikami bloków. Jeśli agent wczyta wersję wyświetlaną i odeśle ją z powrotem, znaczniki znikają, a wpis zamienia się w jeden klocek surowego HTML. Przy jednym tekście: irytacja. Przy stu hurtem: stracony tydzień.
- Agent nadpisuje cały wpis, nie sam fragment. Musi go najpierw przeczytać, a Ty w tym czasie nie grzebiesz w edytorze. Wygrywa ostatni zapis.
Jak wskazać konkretny wpis
Podaj adres albo tytuł, resztę agent znajdzie. Chcesz mieć pewność? Otwórz wpis do edycji i przepisz numer z paska adresu, ten fragment post=1073. Powiedz też, czy to wpis na blogu, czy strona typu „Kontakt”, bo WordPress trzyma je w dwóch osobnych miejscach.
Co, jeśli AI coś zepsuje
Pytanie, które blokuje najwięcej osób. Odpowiedź: każdy zapis przez API zostawia rewizję, tak samo jak zapis z edytora. Sprawdziłem na własnej podmianie nagłówka, w historii wpisu pojawiła się nowa pozycja. Zepsutą zmianę cofasz w panelu: Rewizje, przywróć poprzednią. Razem z regułą „zawsze szkic” masz dwie siatki bezpieczeństwa, zanim cokolwiek zobaczy czytelnik.
Na tej samej zasadzie działają n8n, Make i każdy agent, który umie wysłać żądanie HTTP. Budujesz na tym coś większego? Sprawdź nasz managed VPS pod n8n, bez limitów workflow.
A co z MCP, o którym wszędzie słychać?
Jeśli szukałeś tematu, trafiłeś na skrót MCP: standard, dzięki któremu agent sam odkrywa, co potrafi dana usługa. WordPress ma pod to fundament: Abilities API w rdzeniu od wersji 6.9 i oficjalną wtyczkę MCP Adapter. Brzmi jak przełom i większość poradników na tym poprzestaje.
Policzyłem, co agent realnie dostaje do ręki. Czysty WordPress 7.0.2 z adapterem: zero zdolności. Po dołożeniu oficjalnej wtyczki AI: dwie, obie tylko do odczytu. Zapisu brak. Świetna szyna, po której na razie prawie nic nie jeździ.
Wniosek: żeby AI dziś pisało na Twojej stronie, nie potrzebujesz MCP ani żadnej wtyczki. Hasło aplikacji plus REST API i jedziesz. To się zmieni, adapter wychodzi co kilka tygodni, a pod WordPressa 7.1 leży propozycja rozszerzenia zdolności. Mechanizm połączenia zostanie ten sam.
Higiena: trzy zasady i spokój
Hasło aplikacji daje dostęp z uprawnieniami użytkownika, dla którego je zrobiłeś. Stąd trzy zasady od pierwszego dnia.
1. Nie podpinaj agentów pod admina. Zadziała i dlatego tyle integracji tak stoi: admin nigdy nie dostaje odmowy, więc nie ma czego debugować. Cena: hasło w narzędziu daje przez API tyle, co pełny dostęp do panelu, z kasowaniem wtyczek i użytkowników włącznie. Załóż osobnego użytkownika z najniższą rolą, która wystarcza. Do pisania i poprawiania wpisów spokojnie wystarczy redaktor. Które role co mogą, masz w poradniku o rolach użytkowników w WordPressie. Jeśli przeszedłeś Krok 1, masz to z głowy.
2. Osobne hasło dla każdej integracji. WordPress pokazuje przy każdym datę ostatniego użycia i adres IP. To Twój dziennik dostępu i jedyny sposób, żeby wiedzieć, które połączenie żyje, a które można wyłączyć.
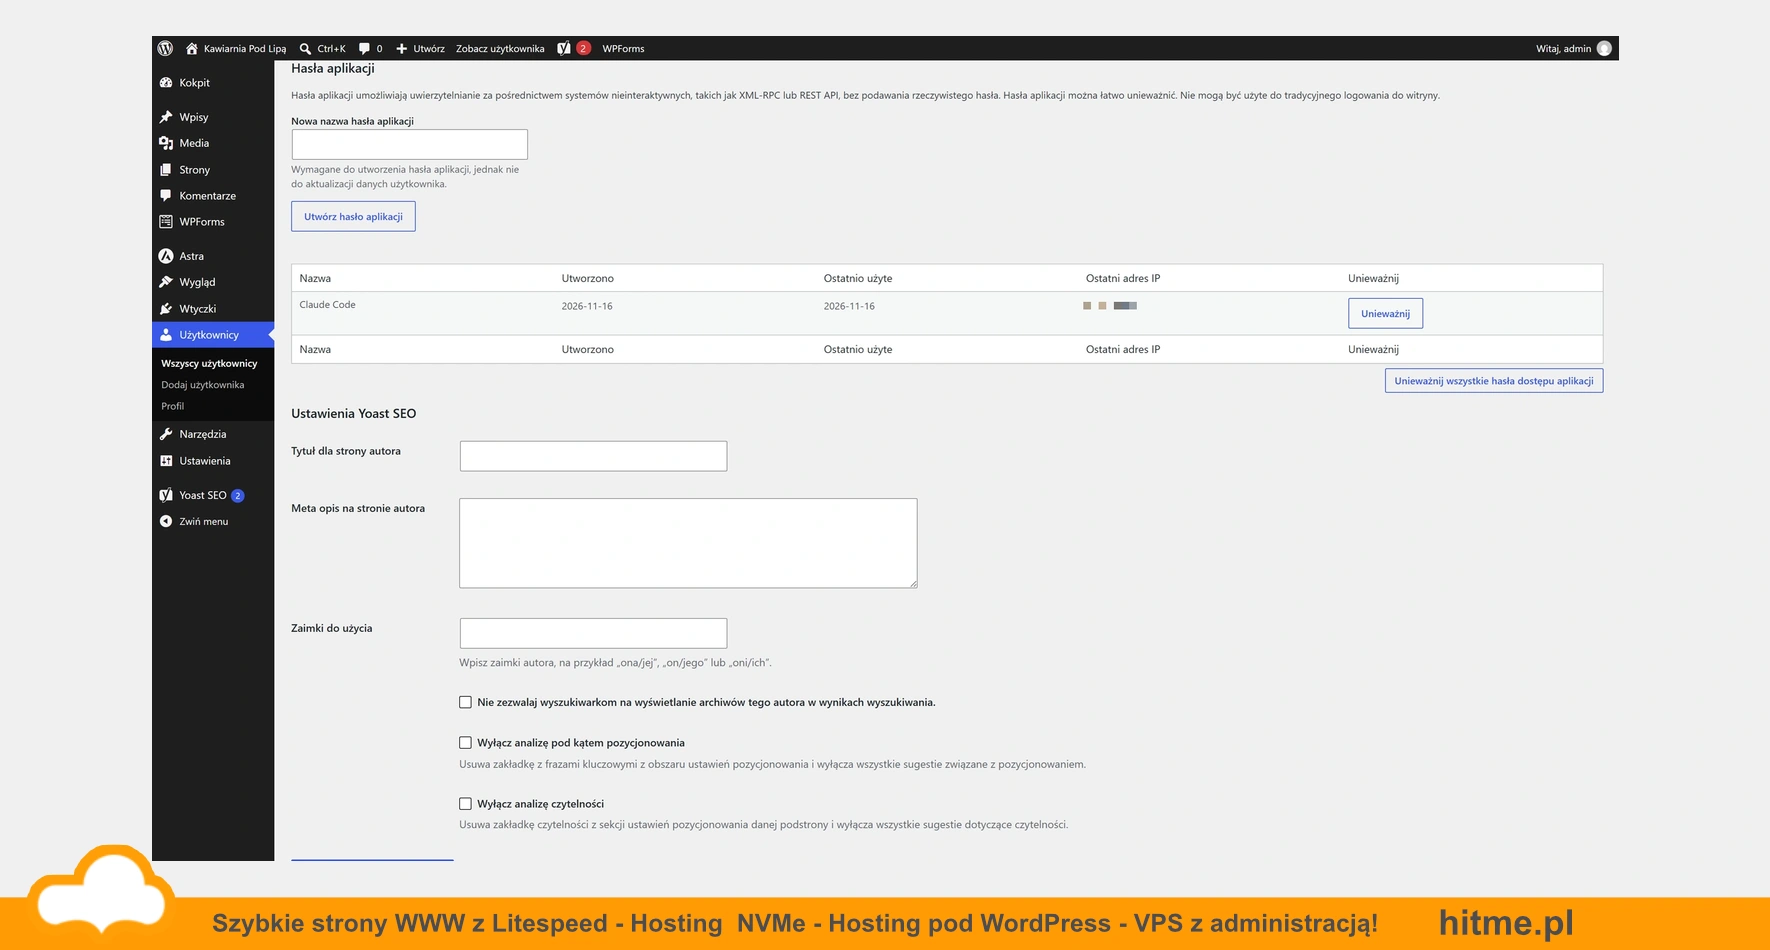
Na jednym wspólnym haśle dla wszystkich narzędzi nie odróżniłbyś, które z nich się łączyło.
3. Nie potrzebujesz? Unieważnij. Integracja skończona, wtyczka wyrzucona, agent przestał być używany: jedno kliknięcie w profilu. Hasło do konta zostaje nietknięte.
Czy to obciąża serwer?
Pojedyncze wywołania REST kosztują tyle, co zwykłe wejście na stronę. Robi się ciekawiej przy automatyzacjach, które przelatują przez setki wpisów, bo każde żądanie to pełne załadowanie WordPressa i seria zapytań do bazy. Przy masowych operacjach warto mieć wydajny dysk i zapas mocy, żeby import nie kładł strony odwiedzającym. Na typowym blogu i stronie firmowej wystarczy dobrze skonfigurowany hosting pod WordPressa z LiteSpeed i NVMe. Przy stałych automatyzacjach chodzących w tle i większych katalogach lepiej sprawdzi się serwer VPS z dedykowanymi zasobami, gdzie nie dzielisz limitów z nikim.
Druga droga: funkcje AI wprost w edytorze
Dla porządku drugi kierunek: WordPress woła model. Robi to oficjalna wtyczka AI od współtwórców projektu, z łącznikami do Anthropic i OpenAI. Co w temacie AI dał sam rdzeń, opisałem w tekście o nowościach w WordPressie 7.0. Tu podajesz klucz API dostawcy i włączasz funkcje, które Cię interesują:
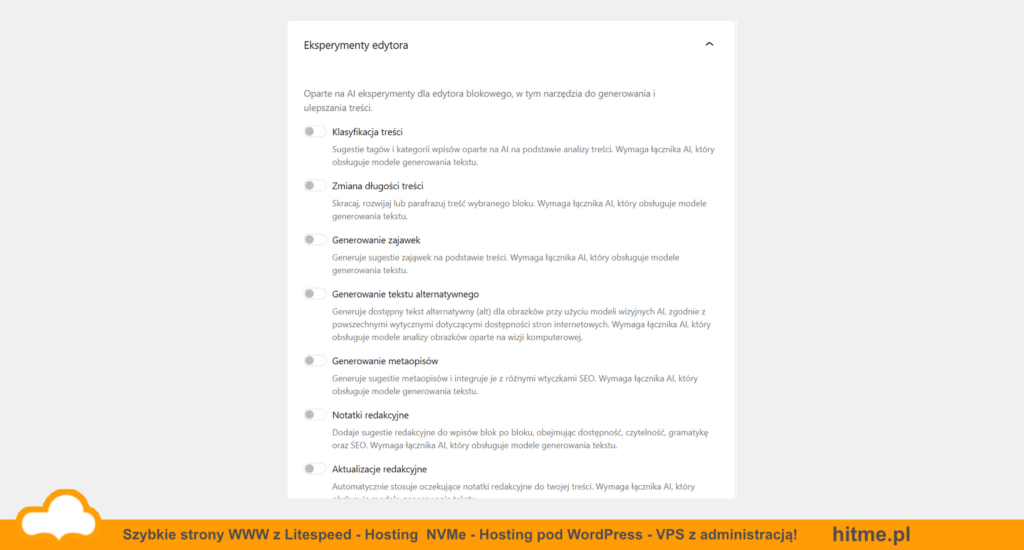
Najciekawsze trzy: generowanie metaopisów (integruje się z wtyczkami SEO), alt-teksty obrazków pisane modelem wizyjnym i notatki redakcyjne, które przechodzą wpis blok po bloku pod kątem czytelności, gramatyki i SEO.
Dwa zastrzeżenia. Tej ścieżki nie uruchamiałem, to lista z ekranu ustawień. I każda z tych funkcji wymaga Twojego klucza API i kosztuje tokeny przy każdym kliknięciu. Zacznij od hasła aplikacji. Po wtyczkę sięgnij, kiedy będziesz wiedział, że masową generację metaopisów naprawdę chcesz kupić.
Potrzebuję płatnego API, żeby podłączyć AI do WordPressa?
Nie. Do pracy asystenta na Twojej stronie wystarczy hasło aplikacji i subskrypcja, którą pewnie już masz. Klucz API jest potrzebny dopiero wtedy, gdy to strona ma wołać model, czyli przy funkcjach AI w edytorze.
Mam ChatGPT Plus, a nie Claude. Ten poradnik mi się przyda?
Tak, w całości. Sprawdziłem: całą ścieżkę, ze szkicem i podmianą nagłówka, przeszedłem osobno Codeksem. Hasło aplikacji robisz po stronie WordPressa, klient jest wymienny: na ChatGPT agentem jest Codex, na Claude jest Claude Code.
Gdzie mam trzymać hasło aplikacji, skoro widzę je tylko raz?
W osobnym folderze poza projektem zapisz plik .env z adresem strony, loginem i hasłem aplikacji. Plik przechowuje hasło zwykłym tekstem, więc ogranicz dostęp do swojego konta. Agentowi podaj ścieżkę do pliku i poproś, by nie wypisywał jego zawartości. Jeśli hasło zginie lub wycieknie, unieważnij je i wygeneruj nowe.
Czy hasło aplikacji działa bez HTTPS?
Nie. WordPress włącza je tylko na połączeniu szyfrowanym albo lokalnie. Bez certyfikatu sekcja nie pojawi się w profilu.
Czy ktoś z hasłem aplikacji zaloguje się do mojego panelu?
Nie. Ale przez API zrobi wszystko, na co pozwala rola tego użytkownika, z publikowaniem i kasowaniem treści włącznie. Stąd osobny użytkownik z rolą redaktora.
Muszę instalować MCP Adapter, żeby połączyć AI z WordPressem?
Nie. Do połączenia wystarczy hasło aplikacji i REST API. Adapter ma sens, kiedy chcesz, żeby klient AI sam odkrywał możliwości strony, a dziś odkryje ich dwie, obie do odczytu.
Czy AI samo doda wpis albo poprawi nagłówek w istniejącym?
Tak, sprawdzone na żywej instalacji: agent utworzył szkic i podmienił nagłówek w opublikowanym tekście. Bez żadnej dodatkowej wtyczki.
Czym to się różni od wtyczek „podłącz ChatGPT do WordPressa”?
Takie wtyczki robią to samo, tylko chowają mechanizm za własnym ekranem ustawień. Rozumiejąc hasła aplikacji, nie zależysz od tego, czy autor wtyczki ją utrzyma.
Dlaczego dostaję 401, chociaż hasło jest na pewno dobre?
Przejdź drabinkę z sekcji o 401. W dziewięciu przypadkach na dziesięć: hasło do konta zamiast hasła aplikacji, hasło unieważnione albo serwer zjada nagłówek Authorization.
 Zobacz także