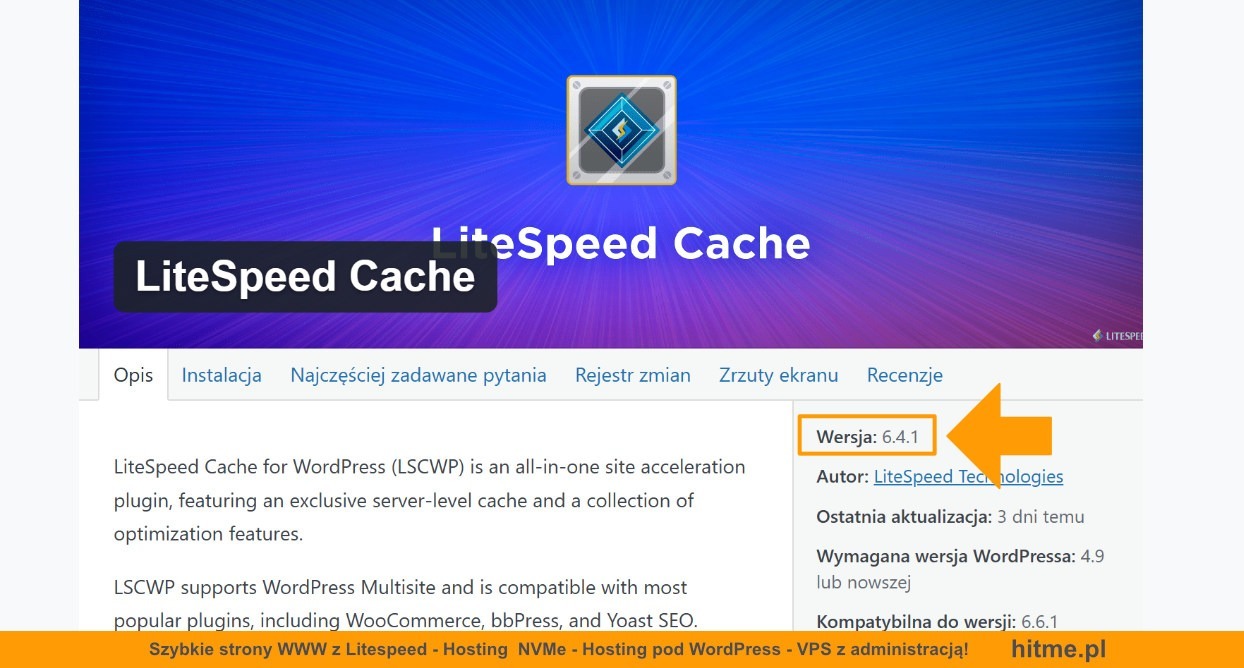
LiteSpeed Cache to wtyczka dla WordPressa, która służy do optymalizacji wydajności strony poprzez zaawansowane cache’owanie oraz techniki optymalizacji zasobów dla serwerów opartych o Litespeed. Dzięki wykorzystaniu cache od Litespeed strony na WordPressie mogą ładować się szybciej, co przekłada się na lepsze doświadczenia użytkowników i wyższą pozycję w wynikach wyszukiwania. Wtyczka oferuje także wsparcie dla innych CMS-ów, takich jak Prestashop, ale tym razem to właśnie we wtyczce do WordPress została wykryta poważna podatność.
Atakujący może przejąć kontrolę nad Twoim WordPress!
Zespół Wordfence Threat Intelligence odkrył krytyczną podatność w wtyczce Litespeed Cache. Podatność, oznaczona jako CVE-2024-28000, umożliwia nieautoryzowanym atakującym podszycie się pod użytkownika i zarejestrowanie się jako użytkownik z uprawnieniami administracyjnymi.
Wynika to z luki w funkcji symulacji użytkownika we wtyczce Litespeed Cache. Problemem jest wykorzystanie łatwej do złamania liczby losowej, co umożliwia atakującym odgadnięcie hasha, wykorzystanie funkcji wp_set_current_user i uzyskanie uprawnień administratora(!!!).
W praktyce oznacza to, że atakujący może przejąć kontrolę nad Twoją stroną WordPress!
Jak się zabezpieczyć przed CVE-2024-28000?
Jeśli posiadasz WordPress i używasz tej wtyczki niezwłocznie zaktualizuj wtyczkę do najnowszej wersji, aby zabezpieczyć swoje witryny przed potencjalnymi atakami. Luka ta została załatana w wersji 6.4 wtyczki.
Łatamy do wersji 6.4.1, która jest najnowszą dostępna na dzień pisania tego artykułu.
Wersja ta jest bezpieczna.